Funkciók
Minden képesség egy helyen, csoportosítva. Ahol egy funkciónak korlátja van, ott írjuk ki, nem lábjegyzetben. A jogosultsági modell részletei a hozzáférés-szabályozás oldalon állnak, a célhálózatba jutás a hálózati elérés oldalon.
Kapcsolódás
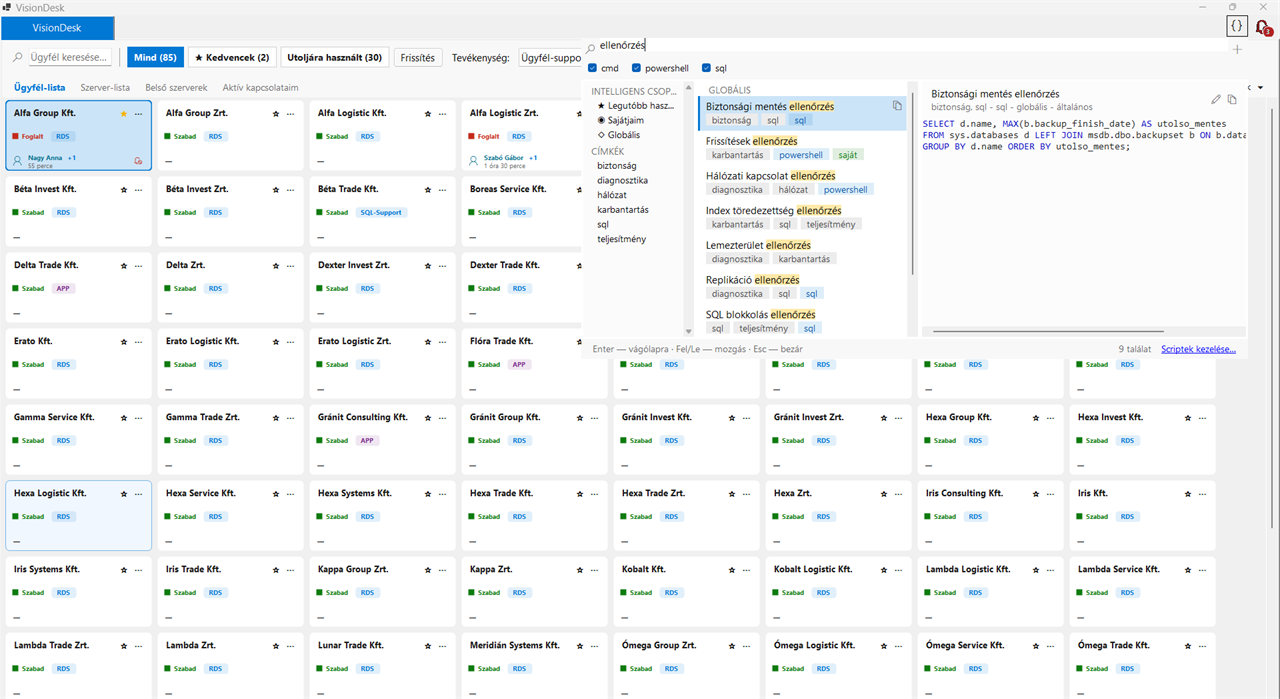
- Egykattintásos csempe-nézet ügyfelekre
- Tevékenység-választó mentett alapértelmezéssel
- Szervertípus-prioritás automatikus feloldása, a foglalt célok kihagyásával
- Kedvencek, szűrő-chipek, ügyfél-aliasok és azonnali kereső
- Kereső, amely a listán kattintás nélkül, gépelésre indul
- Teljes szerverlista csempe- és mátrix-nézetben, felhasználónként mentve
- Virtualizált csempe-vászon: több száz cél mellett is gördülékeny
- Jogosultsági szint választása annak, akinek több is a hatáskörébe tartozik
- Több egyidejű munkamenet fülekben, ablakos vagy teljes képernyős módban
- Fejléc-sáv szervernévvel és „következő monitorra” váltással
- Fül-menü a futó munkamenethez: átadás, „Tartsa aktívan” és probléma jelentése
- Kézi belépési adatok kártya jump-szerver ajánlással
- RDP-profilok: RD Gateway, felbontás, átirányítások
- Jump-szerveren átvezetett munkamenet
Koordináció
- Zárolás a belépési adat szintjén, lease-szel
- Életjel-figyelés, a beragadt zárolás automatikus feloldása naplózással
- Párhuzamos munkamenet engedélyezése és felső korlátja szerverenként
- Zöld és piros foglaltság-jelzés a foglaló nevével
- Aktív és passzív idő külön mérése
- Felszabadulás-feliratkozás három értesítési módban
- Értesítések: felszabadult · Önre várnak · átadás
- Munkamenet-átadás kijelölt kollégának
- Adminisztrátori kényszerített felszabadítás
Jogosultsági modell
- Csoport-alapú, négyrétegű hozzáférés-kiértékelés, névre szóló belépési adatokkal
- Csoportszintű Allow és Deny egy privilégium-szintre: ez választja le a domain-admin jogot
- Hozzáférés-döntés a zóna-mátrixból, négy fokozattal: Tiltott, Engedélyezendő, Indokolt és Szabad
- Előre elbírált időablak és visszavonható engedély: lásd a hozzáférés-szabályozás oldalt
Titokkezelés
- Pleasant Password Server olvasási jogú szolgáltatás-fiókkal
- Saját, AES-256-GCM titkosítású tároló
- Célonként eldönthető, melyik a forrás
- A kliens sosem kap vault-tokent
- A titok nem kerül naplóba, hibaüzenetbe vagy tartós fájlba
- Heti automatikus teszt a lejárt jelszavakra
Script-könyvtár
- Közös, címkézett könyvtár SQL, PowerShell, cmd és további nyelvekhez
- Keresőpaletta: név, címke és nyelv szerinti szűrés, több címke egyszerre
- Egy kattintás vagy Enter: a script törzse szó szerint a vágólapra kerül
- Csapat-szintű vagy saját, globális vagy egy ügyfélhez kötött script
- Duplikátum-felismerés normalizált név és törzs alapján
- Szintaxis-kiemelés és szerkesztés az előnézetből
- A VisionDesk nem futtat scriptet, csak tárolja és a vágólapra teszi
Hibakezelés
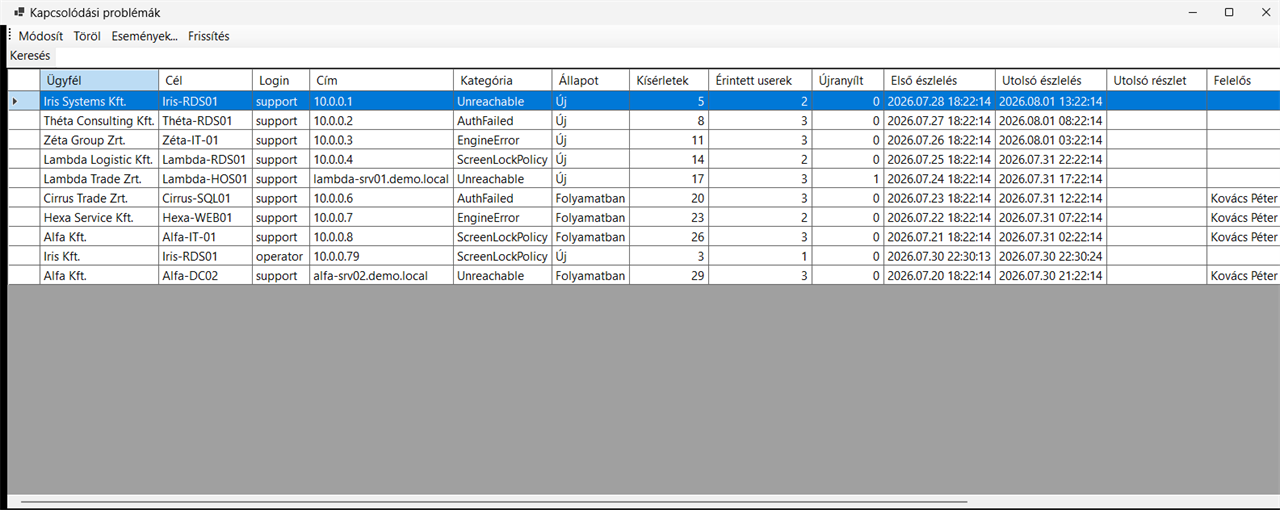
- Sikertelen kapcsolódás automatikus rögzítése: hibakód, hibaüzenet, hálózati próba, kliens gépnév
- „Probléma jelentése” a futó munkamenetből, saját megjegyzéssel
- Négy hibaosztály: elérhetetlen cél, nem működő belépési adat, meghiúsult jump-szerveres út, zárolt távoli képernyő
- Összevont admin munkalista állapottal: Új, Folyamatban, Megoldva
- Kísérletszám, érintett felhasználók, felelős, utolsó észlelés
- Visszatérő hiba a meglévő tételt nyitja újra
- A heti jelszó-teszt ugyanebbe a munkalistába fut
- A sikertelenség oka a felhasználó „Merre jártam” naplójában is látszik
Audit és riportok
- Audit napló állítható megőrzéssel: alapból 24 hónap, öt évre vagy tovább konfigurálható
- Belépési szerep és domain pillanatképe minden eseménynél
- Aktív és passzív idő, kapcsolt igényszám
- Merre jártam riport, aktív munkamenetek nézet
- Audit napló böngésző szűrőkkel, CSV export
Adminisztráció
- Beépített admin felület a kliensben, jogosultsághoz kötve
- Képernyőnkénti súgó az admin felületen, magyarul és angolul
- Ügyfelek, tevékenységek, szervertípusok és prioritások
- Kapcsolódási célok és belépési adat-referenciák
- Jogosultsági csoportok és a négy hozzáférési réteg
- Felhasználói fiókok AD-ből átvett megjelenítési névvel
Üzemeltetés
- A broker önálló Windows-szolgáltatás, IIS nélkül, gMSA fiók alatt is futtatható
- Séma-migráció induláskor
- Health endpoint a monitorozáshoz
- Authenticode-aláírt kliens, hálózati megosztásról, helyi telepítés nélkül
- Automatikus kliens-frissítés és minimum-verzió kezelés
- Magyar és angol felület, felhasználónként váltható